再次尝试cloudflare tunnel连接NAS
之前我写过一篇文章,是说如何使用NAS上的Lucky服务来连接cloudflare tunnel的,当时我说如果使用cloudflare官方推荐的方法,也就是在NAS上部署cloudflared容器来连接的方法对我来说行不通,连接一会(几个小时)就断开了。我当时猜测,只要IP地址一变NAS与cloudflare tunnel就无法连接了,现在看,这个猜测对也不对。
在此之前我确实一直都是使用NAS上部署的Lucky的功能来连接,使用了这么长时间也的确没断过,所以不想折腾的朋友也可以按那篇文章内容做就行了,但我还是想搞清楚这个问题。
最近上cloudflare的时候被提醒,我NAS上安装的cloudflared容器需要升级,其实指的是Lucky内置的这个功能需要升级,但是这个是否升级完全取决于Lucky什么时候升级,我自己是升不了级的,所以我又研究了一下自己部署cloudflared容器为何会断连。
假定
不打算讲如何设置cloudflare tunnel,假定你知道如何设置,只是跟我一样碰到了断连的情况,往下看,也许跟我情况一样。
我的网络环境
我家里的网络部署是
公网——光猫——主路由(拨号)——交换机——设备们(其中一台设备做了旁路由负责代理上网)
原因排查
如果采用cloudflare官方给的部署方法,非常简单,就是一条命令,可是按这个部署可能不一定适合我家的网络情况。
上面说过,我猜测NAS与cloudflare tunnel连通后没多久就会断连的原因是IP地址发生了变化,这只是起因,真正的原因还是在我的网络环境,我使用的是docker compose在NAS上部署的cloudflared容器。
网络模式用host。
网络协议用http2,原因是国内部分 ISP(尤其是移动、电信)对 UDP 长连接有极其严格的 QoS 限制或定期超时丢弃机制,极其容易导致断开。
按上面两步做了后部署没问题,连接也成功了,但是没多久连接还是断开了,我查了容器的日志
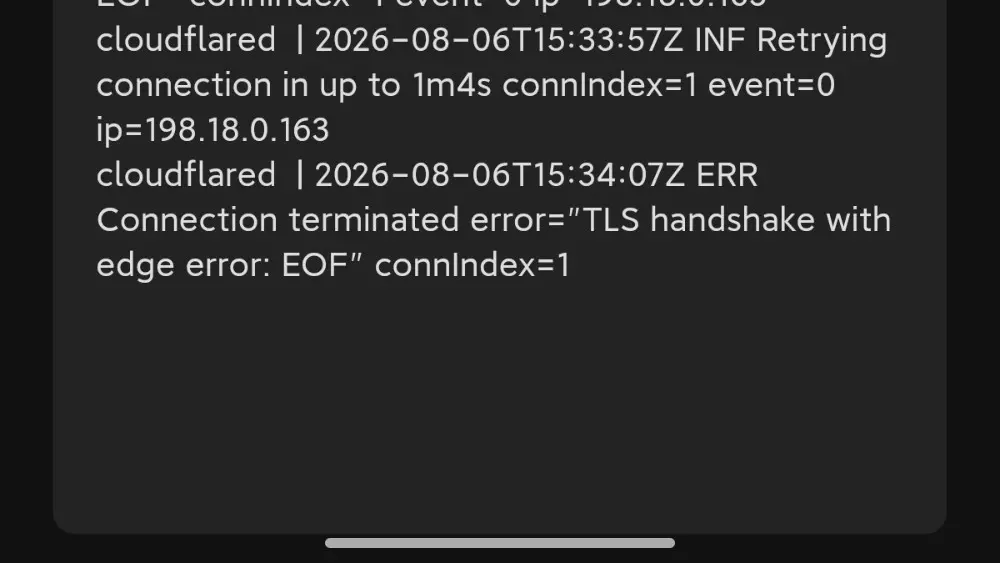
可以看到连接的IP地址为198.18.0.163 ,这就不是我的NAS的IP地址,问了AI才知道,这是因为我家里的旁路由做代理,使用了fake IP,容器cloudflared与tunnel连接需要真正的IP,所以虽然我上面网络模式使用了host,但依然还是被fake IP拦截了。
下面的思路就是要让容器cloudflared绕过代理。
至此,我的docker compose文件内容为
services:
  cloudflared:
    image: cloudflare/cloudflared:latest
    container_name: cloudflared
    restart: always
    network_mode: host
command: tunnel --no-autoupdate run --protocol http2 --token YOUR_TOKEN其中YOUR_TOKEN为cloudflare tunnel上新建连接时给你的token
文件主要是设置了网络模式为host,以及协议为http2
再次假定
上面说了现在主要目标是让cloudflared容器要绕过代理的劫持,返回真正的IP,所以如果你的NAS不需要用到代理,那直接在旁路由里将NAS的IP地址排除即可,假定你跟我一样,NAS也必须使用代理上网,那么就要在代理软件里将cloudflared容器的流量排除在外。
最终结果
我的路由器上使用的代理软件是openclash,尝试的过程就不说了,最后有用的设置是在:覆写设置——DNS设置——(打开)fake-IP-Filter,并填写下列内容解决的。
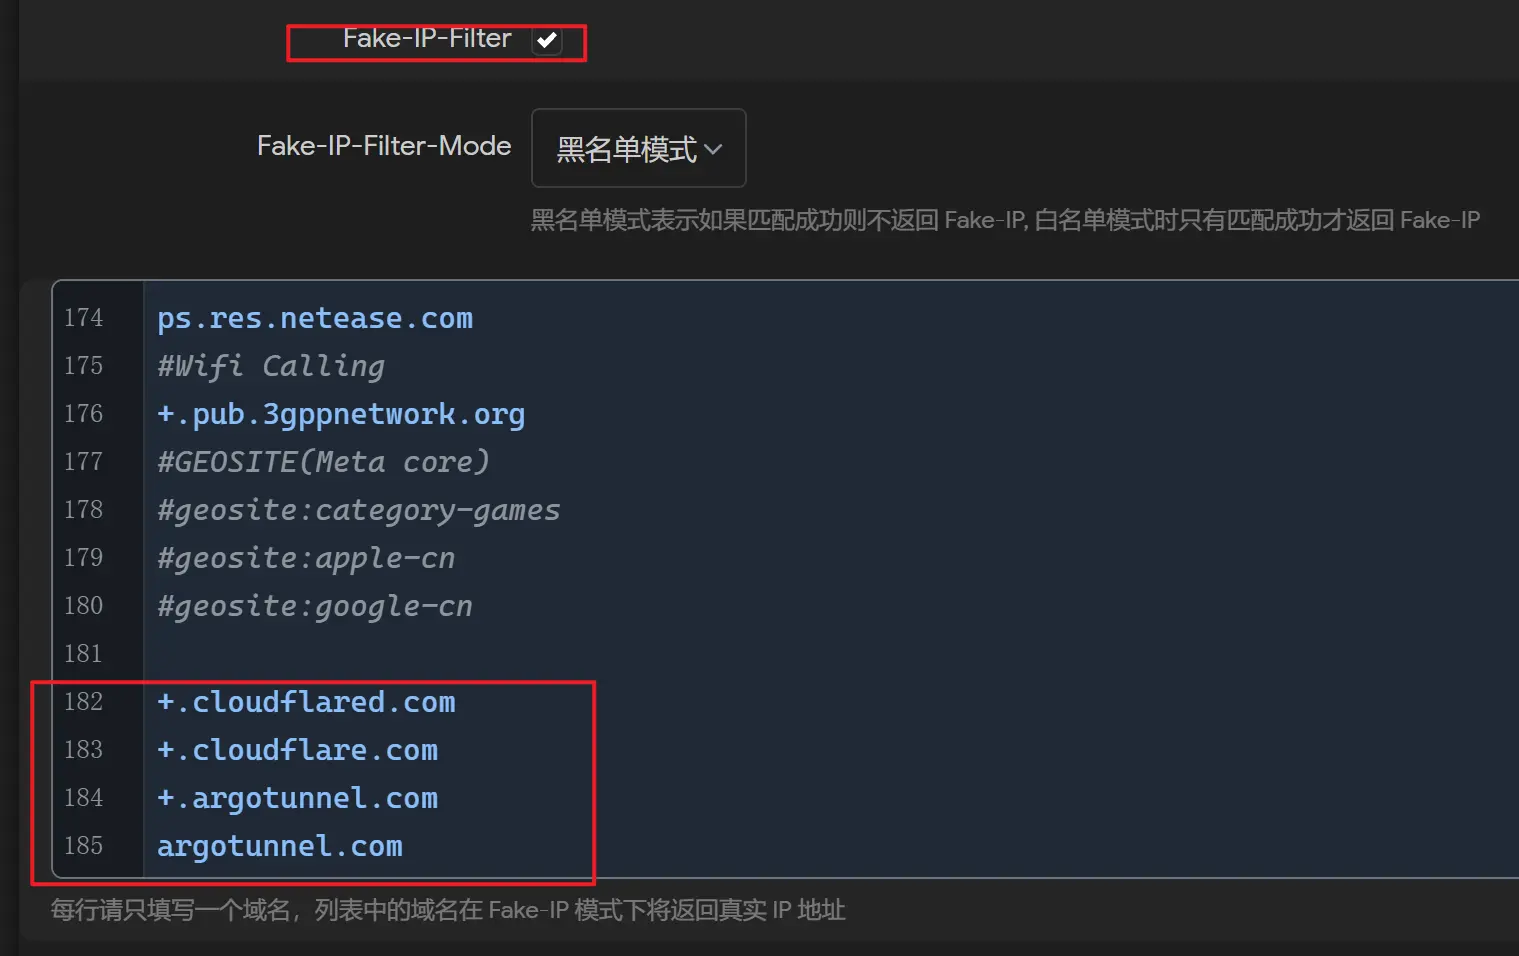
+.cloudflared.com
+.cloudflare.com
+.argotunnel.com
argotunnel.com注意域名前的是+,不是*
已经观察了两天
按照上面的设置观察了两天,cloudflare tunnel没再出现过断连的情况,按照这种方法打通cloudflare tunnel是官方推荐的方法,以后要升级容器也很方便,不需要等Lucky升级,如果也碰到经常断连的情况,建议多查看容器日志,然后截图问AI♥♥