Castopod简介(三)反向代理的问题
本来
本来只打算写两篇castopod有关内容的,这个容器跑在我nas上也有好几天了,使用上没任何问题,直到我上传了一个大于100MB的文件。
事情是这样的,之前也说过,我使用castopod就是为了方便自己收听一些自己上传的音频文件,所以必须要公网访问,当时我采用的方案是直接用cloudflare tunnel,因为我的域名是托管在cloudflare,所以非常方便,具体使用可以看我之前的文章,总之只要nas和cloudflare的隧道打通后,公网访问就是填写一个IP的事儿,我的nas上还有些自用服务也都是通过这种方式公网访问的。
这样访问有个好处,比较省心,除了设置简单外,网页访问以及在播客客户端添加订阅链接都没啥问题。
但是有个致命的缺陷我当时没意识到,就是通过这样的方式所有的castopod流量都是走cloudflare代理的,包括你在本地往服务器里上传文件也要先走cloudflare代理,而对于cloudflare免费用户单文件的最大允许体积为100MB,就算pro会员也一样,只有企业会员才能提高到500MB。
这就有些不方便了。
为何
为啥不直接用NAS代理就完了?反正我家宽带有公网IP,而且速度还快。
首先,由于中国的运营商都封了家宽的80和443端口,所以在本地做反向代理的话网址后面一定会有端口号,也就是类似https://my-nas.com:7777这样的地址。
对于个人使用来说上述地址也不是不行啊,反正也只要输入一次就可以了,没错,但是对于我要使用的播客客户端来说不行,我使用的是pocketcasts这款app,我尝试过,访问地址一旦带有端口号就无法添加订阅链接了。。。
那换一个app不就完了。没错,很多app是不讲究这个的,也的确能成功添加播客的订阅链接,但问题是,同时支持iOS、Android以及电脑桌面的泛用型播客客户端我还真没找到比它更好的。如果有欢迎推荐。
尝试
搞清楚原因后思路其实就很清楚了:
我需要反向代理到公网使用,但网址后不能有端口号。
代理配置要不限制流量或者可以自己修改成需要的流量。
我自己还有公网vps,刚好适合干这事。
下面内容就跟castopod没啥关系了,内容都很简单,权当看个乐子。
1. vps直接代理
这是我最先想到的方法,nas上先通过lucky代理一次,将内网服务代理成https://my-nas.com:7777 这样的网址,然后在vps上再代理一次。理论上我觉得没啥问题,但实际上访问最终代理地址的时候会提示“代理过多”而无法访问。
这里有个延申,就是在nas上不用代理,而是直接在路由器上端口转发,将服务端口暴露出来,假如nas的访问域名为my-nas.com 服务端口号为6666,则公网访问地址则为 http://my-nas.com:6666 然后在vps上代理这个地址。这种方式是成功了,顺利访问了web页,但是在添加订阅链接的时候app不认。而且http网址暴露在公网,我也有点不放心。
2. frp
用frp在vps和nas之间创建隧道,然后在vps上反向代理frp监听地址即可,非常简单,但是同上面一样,网页能访问,但app上无法添加订阅链接。
3. tailscale
其实与frp一样,也是在vps和nas之间建立隧道(隧道建立不成还能通过服务器中转),然后在vps上反向代理nas上由tailscale分配的内网地址即可,但同样是网页可以访问,app里添加订阅不成功。
解决
经过上面这些尝试我才反应过来,不是我的思路有问题,会不会是pocketcast这坨app的问题。
我将碰到的问题描述给gemini,它告诉我可能是pocketcasts添加订阅链接的时候被拒绝了,因为pocketcasts对于订阅链接有非常高的要求,建议我检查vps的防火墙、WAF设置、以及反向代理的配置文件。
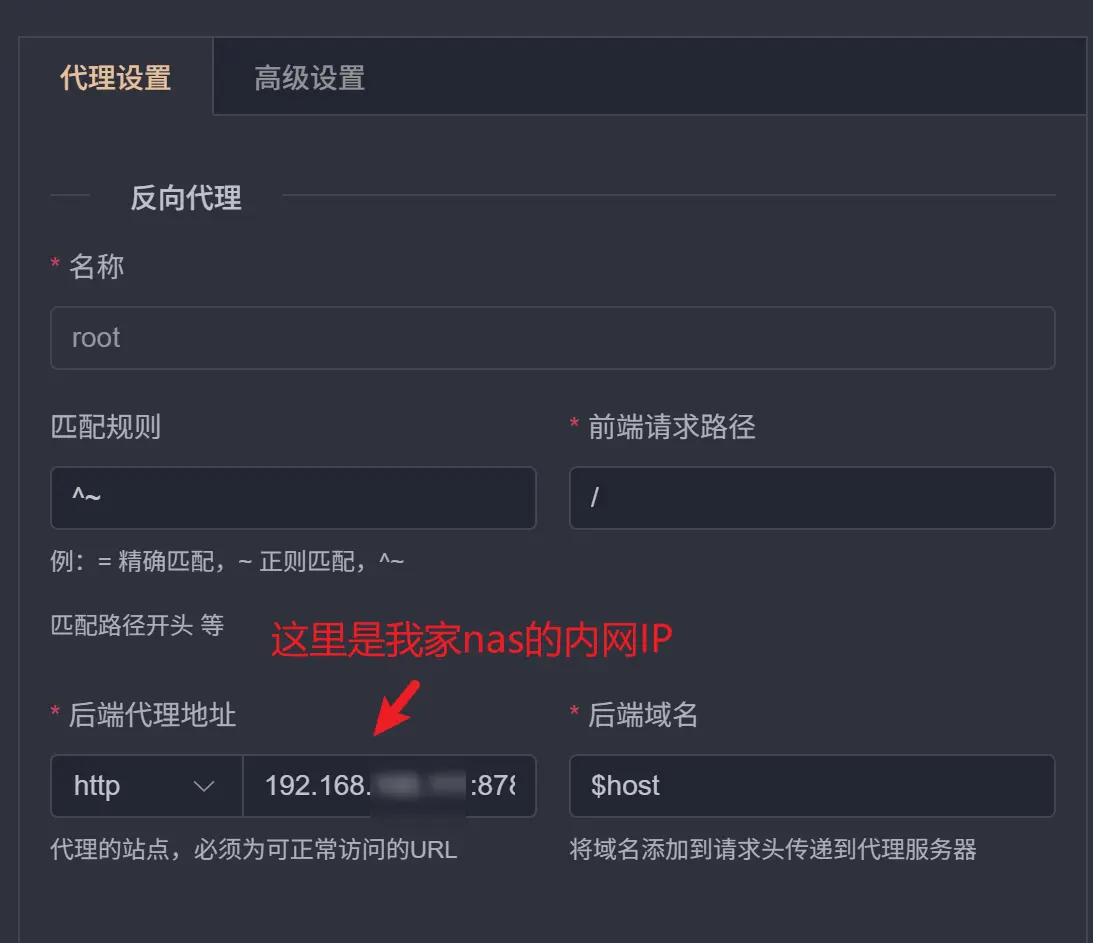
最终我发现,手动添加反向代理的时候默认是打开网站的WAF功能的,只要把这个关闭,pocketcasts就可以添加订阅链接了。
再回过头看,frp应该也是可以的,但我没去验证了,还有最开始用http端口转发访问服务,在通过vps代理这个地址的方法应该也是同样的问题,但我也没去验证。
彩蛋
最后我尝试的是tailscale,问题也解决了,所以最后我就停留在了tailscale上,也不想回到frp,因为tailscale好歹有个设置界面。
在各个设备上安装好tailscale后都会给这个设备分配一个内网IP,例如我的nas上分配的IP是100.65.77.88,但实际上我的nas在内网上的IP是192.168.1.101,后者肯定比前者好记,这里tailscale有个subnets的功能,在nas设备的设置里勾选,如下图,这个功能的意思是会将192.168.1.xxx所有的设备都广播到你的组网当中,也就是将nas作为一个路由了,你可以在其他设备访问nas就能访问同网段的其他设备。
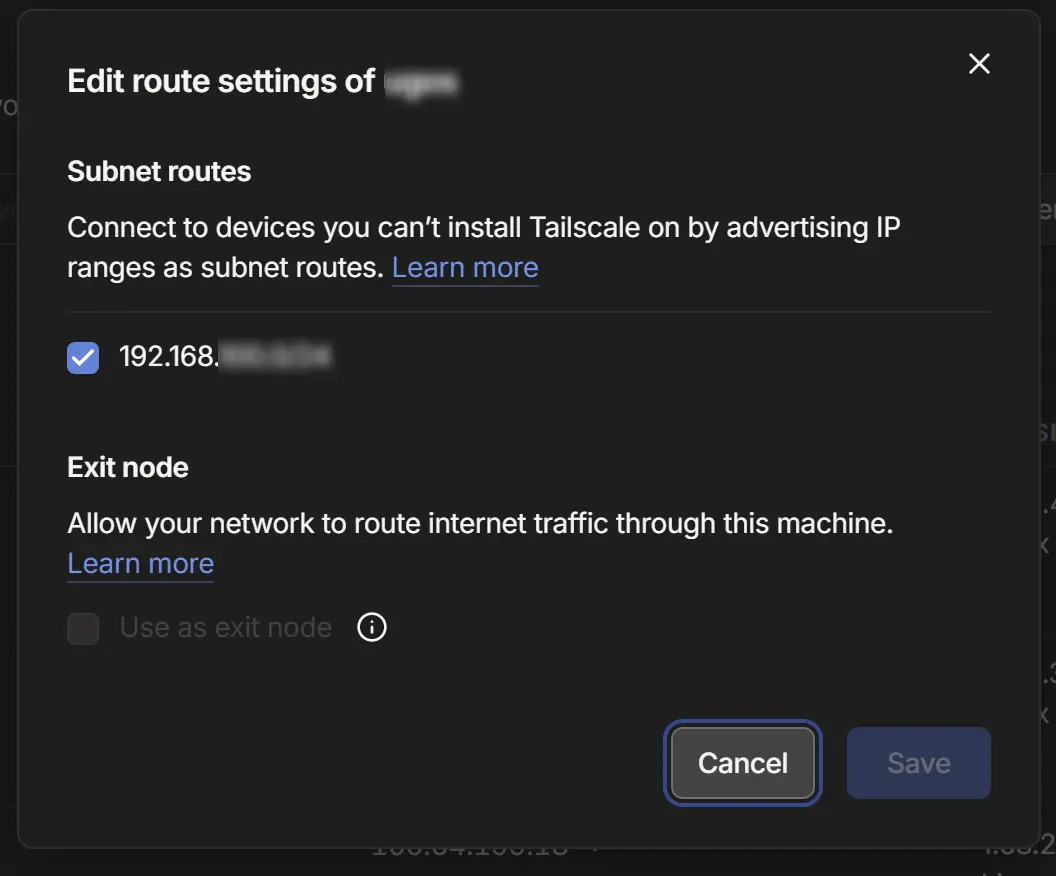
这样做有什么好处呢,例如我在vps上要代理nas上的服务,之前我要打开tailscale后台查看一下nas组网的IP是多少,现在不用了,直接输入nas的内网IP即可,当然前提是vps的内网IP网段与nas的不一致,否则会冲突。而且与nas相同内网的设备也不需要都安装tailscale了。
不过在vps上安装的tailscale默认是不认其他设备的子网地址的,需要ssh添加tailscale的启动参数--accept-routes,如果还有其他参数也要一并添加,例如我的就是tailscale up --accept-routes --advertise-exit-node 。最终我在vps上代理地址直接填家里castopod的内网IP和端口即可。如下图